LASSIC Media らしくメディア
OpenVPN構築で決めておきたい5つのこと|社内VPNの基本
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
この記事の結論
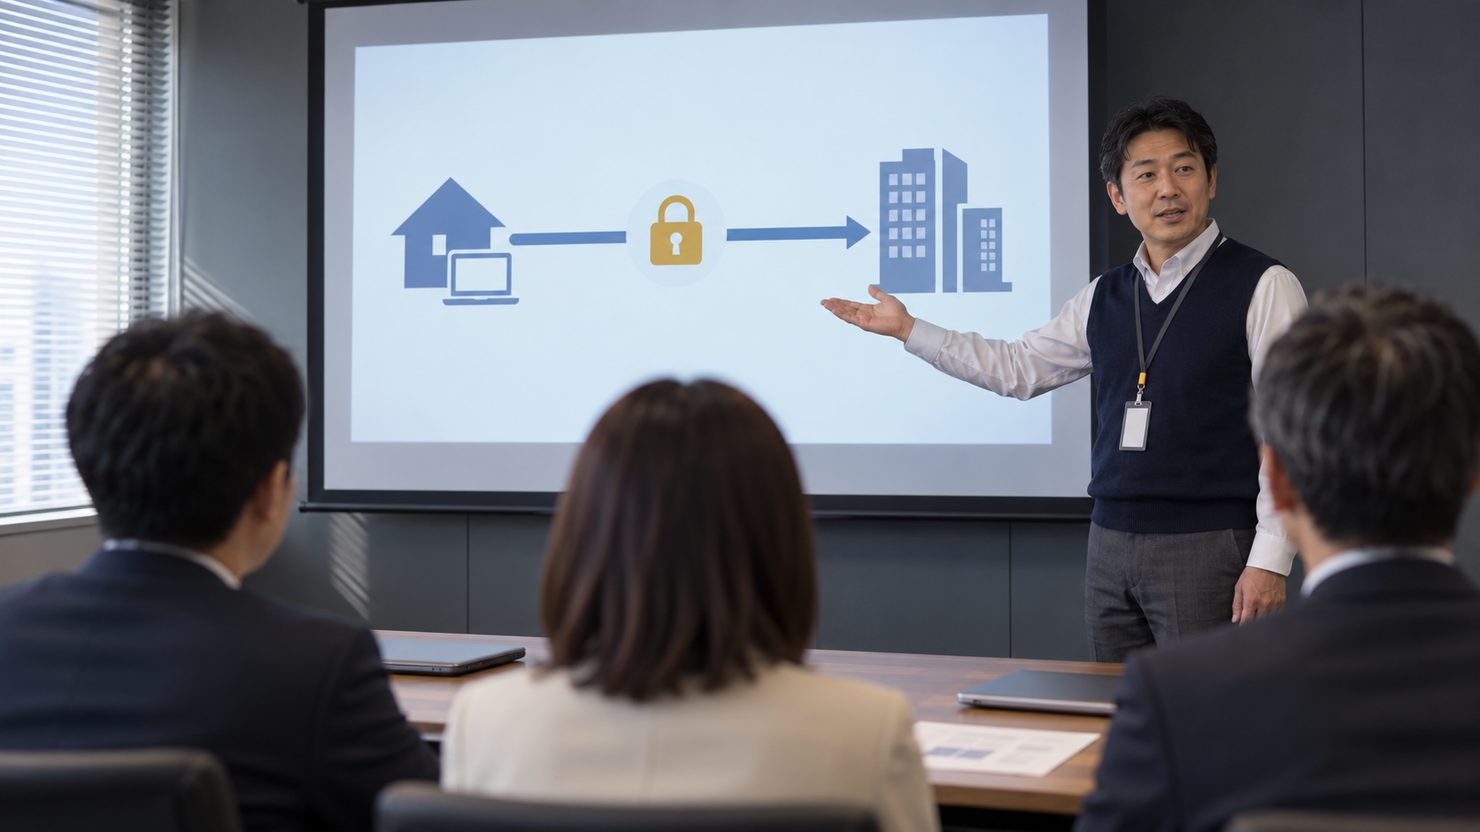
- OpenVPNは、社外の端末と社内のネットワークを暗号化した通り道でつなぐVPNのソフトウェアです。
- 無料のCommunity版は自由に組める代わりに、証明書と利用者の管理を自社で受け持ちます。
- 構築の前に、版・置き場所・アドレス・認証・つなぐ範囲の5つを決めると手戻りを防げます。
※ 本記事は2026年10月時点の公式情報(省庁・公的機関、および製品やサービスを提供する事業者が公開している資料)に基づきます。
在宅勤務の社員から、社内のファイルサーバーにつながらないと連絡が来る。VPN機器の更新が止まったまま、何年も使い続けている——。社外から社内のネットワークにつなぐ仕組みでは、こうした悩みが起こりがちです。OpenVPN(オープンブイピーエヌ)は、社外の端末と社内のネットワークのあいだに暗号化した通り道を作る、オープンソースのVPNソフトウェアです。
専用のVPN機器を買わずに、手持ちのサーバーやクラウドの上に社内VPNを作れるのが特長です。ただし万能ではなく、無料の版を選ぶと証明書の発行や利用者の管理を自社で受け持つことになります。本記事では、情報システムの担当者に向けて、OpenVPNの基本、無料のCommunity版と商用のAccess Serverの違い、構築で決めておきたい5つのことと進め方、そして外部に頼むときに確認したい点を整理します。
目次
OpenVPNとは
総務省のテレワークセキュリティガイドラインは、VPN方式を、テレワーク端末からオフィスのネットワークにVPNで接続し、社内のファイルサーバーやクラウドサービスを使って業務を行う方法と説明しています。*1 OpenVPNは、この方式を自社で組み立てるためのソフトウェアの一つです。開発元は、無料のオープンソースの版と企業向けの商用の製品を提供しています。
- オープンソースの版(Community版)は、GPL(GNU General Public License)の第2版というライセンスで配布されています*2
- 通信の暗号化には、Webサイトの暗号化と同じSSL/TLSという方式を使います
- 利用者の確かめ方は、証明書・スマートカード・IDとパスワードから選べます
- 端末に接続用のソフトを入れて使う仕組みで、Webブラウザだけで使うものではありません*3
最後の点は、ブラウザから社内のPCの画面を操作する仕組みとの大きな違いです。端末にソフトを入れずに済ませたい場合の選択肢は、Apache GuacamoleとVPNの違いで比べています。
Community版とAccess Serverの違い
OpenVPNの構築で最初に決めるのが、どちらの版を使うかです。公式の案内では、Community版は自分でVPNの設定を細かく決めたい利用者向け、Access Serverは自社のサーバーやクラウドで動かす企業向けのVPN製品と位置づけられています。*4 Access Serverには、Webブラウザで開く管理画面が付いています。
| 比べる点 | Community版 | Access Server |
|---|---|---|
| 費用 | 無料(GPL第2版) | 同時接続2つまでは無料。それを超えると接続数に応じた有料のプラン*5 |
| 設定のしかた | サーバーと端末の設定ファイルを作って行う | Webブラウザで開く管理画面から行う |
| 証明書の発行 | 認証局(CA)を自分で作り、サーバーと利用者ごとに証明書を発行する*6 | 証明書を発行する仕組み(PKI)を内蔵している |
| 利用者の認証 | 証明書が基本。IDとパスワードはプラグイン(追加の部品)で加える*7 | LDAP・RADIUS・SAMLなどの連携と、ワンタイムパスワードによる多要素認証を備える*5 |
| 接続ソフトの配布 | 端末ごとに設定を配る | 利用者向けの画面から、接続設定を含んだソフトを取り込める |
| 困ったときの窓口 | 利用者どうしのフォーラムやメーリングリスト | 開発元の技術サポート(24時間365日) |
表のとおり、違いは機能の有無よりも「管理の手間を誰が持つか」にあります。Community版は自由に組める代わりに、証明書の発行や失効を担当者が手で行います。Access Serverは管理画面と認証の連携がそろう代わりに、利用者が増えると費用がかかります。
構築で決めておきたい5つのこと
版を決めたら、サーバーに手を付ける前に次の5つを決めておきます。あとから変えると、全利用者の設定を配り直すことになりやすい項目です。
| 決めること | 主な選択肢と考え方 |
|---|---|
| 1. 使う版 | Community版かAccess Serverか。管理の手間と費用で選ぶ |
| 2. サーバーの置き場所 | 社内のサーバー、仮想環境、クラウドのどれに置くか。インターネットからの入口をどこに開けるか |
| 3. VPNで使うアドレスの範囲 | 自宅やホテルのWi-Fiとぶつかりにくい範囲を選ぶ |
| 4. 利用者の認証 | 証明書、社内のアカウント(LDAPなど)、多要素認証をどう組み合わせるか |
| 5. つないでよい範囲 | 社内のネットワーク全体か、特定のサーバーだけか。部署ごとに分けるか |
見落としやすいのは3つめのアドレスの範囲です。公式のドキュメントは、社内のネットワークに192.168.0.0/24のようなよく使われる範囲を使うと、出先のWi-Fiと番号がぶつかり、通信の行き先が分からなくなると注意しています。*8 社内のアドレスを変えるのは大きな作業になるため、VPNを作る前にいまの割り当てを確かめておきます。
4つめの認証では、総務省のガイドラインが、可能な限り多要素認証を強制することと、接続先のサーバーと接続元の端末を互いに確かめる仕組みを備えることを基本の対策に挙げています。*1
構築の進め方
OpenVPNの構築は、ソフトを入れる作業そのものより、設計と試験に時間を割くほうが手戻りが少なくなります。次の4つの段階で進めます。
- ステップ1:利用者の数と使い方を洗い出し、版と置き場所を決める
- ステップ2:アドレスの範囲、認証の方式、つないでよい範囲を設計する
- ステップ3:試験用の環境で、社外の回線から接続と切断を確かめる
- ステップ4:利用者に接続ソフトと設定を配り、運用の手順を引き継ぐ

ステップ3では、自宅の回線やスマートフォンの回線から試すほか、退職者が出た場面を想定して証明書を失効させ、その端末がつながらなくなることも確かめます。公式のドキュメントは、鍵が盗まれたとき、鍵のパスワードを忘れたとき、利用者の接続を止めたいときに証明書を失効させるとしています。*9
外部に頼むときに確認しておきたい点
OpenVPNは無料の版でも構築できますが、更新と証明書の管理は構築のあとも続きます。総務省のガイドラインは、既知の弱点を放置したまま運用していたVPN機器が攻撃を受け、日本でも40社近くの企業等が不正アクセスを受けた2020年8月の事例を挙げています。*1 構築を外部に頼むときは、次の点を見積もりの前に確かめておきます。
- どこまで頼むか:設計、サーバーの用意、構築、利用者への配布、操作の説明のうち、どれを任せるか
- 版を選んだ根拠:Community版とAccess Serverのどちらを勧めるか。その理由と費用の内訳
- 認証の連携:社内のアカウントとつなぐか。退職や異動のときに、誰がどの手順で接続を止めるか
- 更新の担当:OpenVPNとサーバーの更新を、誰がいつ当てるか
- 管理の入口:管理画面やサーバーに入れる人と経路を、必要な範囲に絞っているか
ファイアウォールの機能とまとめてVPNを用意したい場合はpfSenseでファイアウォールを外注構築も参考になります。社内外を問わず毎回確かめる考え方へ広げたい場合はゼロトラスト導入支援の外注で扱っています。
まとめ:OpenVPN構築で確かめておきたい3つの点
OpenVPNで社内VPNを構築するうえで、確かめておきたい点は3つに整理できます。第一に、Community版とAccess Serverのどちらを使うかを、管理の手間と費用から決めること。第二に、アドレスの範囲と認証の方式を構築の前に設計し、試験の環境で証明書の失効まで確かめること。第三に、構築後の更新と証明書の管理を誰が受け持つかを最初に決めることです。この3点を踏まえておけば、「作ったVPNが出先でつながらない」「退職した人の接続を止められない」という事態を避けやすくなります。設計や構築の進め方に迷いがあれば、外部の手を借りるのも一つの選択肢です。
よくある質問
OpenVPNの構築にはどのくらいの期間がかかりますか
利用者の数と、社内のアカウントと連携するかどうかで大きく変わります。数人で試すだけなら短く済みますが、認証の連携や利用者への配布まで含めると、設計と試験の期間を見込んでおく必要があります。期間は見積もりの段階で、頼む作業の範囲と合わせて確かめておきます。
クラウドの上にOpenVPNのサーバーを置けますか
置けます。Access Serverは、AWS、Azure、Google Cloudなどの主なクラウド向けに、あらかじめ設定を整えた形でも提供されています。*10 社内に置くかクラウドに置くかは、VPNでつなぎたいシステムがどこにあるかで決めると迷いません。
接続用のソフトは何を使えばよいですか
開発元の公式の接続ソフト「OpenVPN Connect」は、Windows、macOS、iOS、Androidで使えます。*4 Access Server向けに作られていますが、Community版のサーバーにもつなげます。
社内VPNの構築と運用のご相談
OpenVPNを使ったリモート接続の設計・構築から、証明書の管理と更新の運用まで、元請(プライムベンダー)としてご提案します。
2006年の創業以来、一次請けのシステムインテグレーターとして、企業のシステム開発と保守・運用を受託してきました。
出典
- *1 参考:総務省「テレワークセキュリティガイドライン(第5版)」(令和3年5月)(https://www.soumu.go.jp/main_content/000752925.pdf)。出典:VPN方式の基本構成の説明、管理者向けの基本対策(C-2 VPN機器の定期的な更新、D-3 管理者権限とアクセス経路の限定、H-2 多要素認証、H-3 サーバーと端末の相互認証)、第6章のトラブル事例「VPN機器の脆弱性の放置」を参照(2026年10月確認)
- *2 参考:OpenVPN/openvpn(GitHub)COPYING・README(https://github.com/OpenVPN/openvpn)。出典:オープンソースのOpenVPNがGPL第2版で配布されていることを参照(2026年10月確認)
- *3 参考:OpenVPN Inc.「OpenVPN 2.x Community How-To」(https://openvpn.net/community-resources/how-to/)。出典:SSL/TLSを使うVPNであること、証明書・スマートカード・IDとパスワードによる認証、Webブラウザで動く仕組みではないこと、設定ファイルによる構成を参照(2026年10月確認)
- *4 参考:OpenVPN Inc.「Which OpenVPN product is right for you?」(https://openvpn.net/community-docs/which-openvpn-product-is-right-for-you/)。出典:オープンソースの版とAccess Serverの位置づけ、Access ServerのWeb管理画面、OpenVPN Connectの対応OSを参照(2026年10月確認)
- *5 参考:OpenVPN Inc.「Access Server Pricing」(https://openvpn.net/pricing/)。出典:無料プランの同時接続数、接続数に応じた料金、内蔵のPKI、LDAP・RADIUS・SAMLとTOTPによる多要素認証、利用者向け画面からの接続ソフトの取り込みを参照(2026年10月確認)
- *6 参考:OpenVPN Inc.「Setting Up Your Own Certificate Authority (CA)」(https://openvpn.net/community-docs/setting-up-your-own-certificate-authority–ca–and-generating-certificates-and-keys-for-an-openvpn-server-and-multiple-clients/)。出典:Community版で認証局を作り、サーバーと利用者ごとに証明書と鍵を作る手順の説明を参照(2026年10月確認)
- *7 参考:OpenVPN Inc.「Using Alternative Authentication Methods」(https://openvpn.net/community-docs/using-alternative-authentication-methods/)。出典:IDとパスワードによる認証をプラグインで加える方法を参照(2026年10月確認)
- *8 参考:OpenVPN Inc.「Numbering Private Subnets」(https://openvpn.net/community-docs/numbering-private-subnets/)。出典:よく使われるアドレスの範囲が出先のWi-Fiとぶつかる例と、その避け方を参照(2026年10月確認)
- *9 参考:OpenVPN Inc.「Revoking Certificates」(https://openvpn.net/community-docs/revoking-certificates/)。出典:証明書を失効させる主な理由を参照(2026年10月確認)
- *10 参考:OpenVPN Inc.「Self-Hosted VPN: Access Server」(https://openvpn.net/access-server/)。出典:主なクラウド向けの設定済みの提供形態、24時間365日の技術サポートを参照(2026年10月確認)