LASSIC Media らしくメディア
PDF編集を外注するときのセキュリティの確認点
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
この記事の結論
- 委託先に渡す前に、黒塗りが文字の情報まで消えているか、見えない情報が残っていないか、受け渡しの経路を確かめます。
- 黒塗りの見た目と文字の情報は別物で、渡す前と納品後の点検を手順に入れて初めて漏れを防げます。
- 渡す前と納品後の点検表を作り、外注の担当と点検する人で同じ表を使います。
※ 本記事は2026年11月時点の公式情報(省庁・公的機関、および製品やサービスを提供する事業者が公開している資料)に基づきます。
PDF編集を外注するときにセキュリティの面で確かめるのは、黒塗りの処理、作成者などの見えない情報の削除、受け渡しの経路の3点です。外注先にPDFを渡す前と、納品を受けた直後の2回、この3点を点検表にして照らし合わせます。
黒塗りした文書が後から読み取られたと自治体が公表した例もあり、見た目の黒さだけでは判断できません。本記事では、委託先に預ける前・作業中・返却後のそれぞれで情報をどう扱うかを、墨消し、受け渡しの方法、再委託、消去の確認の順に整理します。
目次
黒塗りした文書から情報が読まれると何が起きるか
見た目だけの黒塗りでは、塗りの下に文字の情報が残ることがあります。その文書を公開や提出に回すと後から読み取られ、漏えいの報告や関係者への謝罪が必要になります。
| 悩み | 読む章 |
|---|---|
| 黒塗りしたのに文字が読めてしまうことはあるのか | リスク:黒塗りが読み取られる仕組み |
| 外注先とどの経路でファイルをやり取りすればよいか | 契約・受け渡し・社内規程で確かめる点 |
| 点検の手間をかけても見合うのか | 費用対効果:点検の手間と漏えいの影響 |
名古屋市は2026年5月7日、NPO法人から提出された事業報告書等のPDFについて、個人の住所等に黒塗り処理を施してポータルサイトに掲載していたところ、一定の電磁的操作で黒塗りの部分が読み取れる状態になっていたと公表しました。*1経緯は次の図のとおりです。

- 原因:「一定の電磁的操作をすると読み取れる状態になることを認識していなかったため」
- 対応:ポータルでの閲覧の停止を依頼し、該当する法人に文書で状況を説明して謝罪する
- 再発防止:個人情報を含む書類はポータルに掲載せず、黒塗りした紙の書類の閲覧に改める*1
黒塗りの作業を社内で行っても外注しても、塗った後に文字が残っていないかを調べる段階が無ければ、不備は公開や提出の後まで見つかりません。PDF編集を外注するときのセキュリティは、委託先の選び方だけでなく、自社の点検の段階まで含めて考えます。
原因は外注先より「点検の段階がない」こと
加工の作業を誰がしても、渡す前と納品後の点検が手順にないと、黒塗りの不備は見つかりません。外注先を替えても、点検の段階が無いままなら同じ漏れが起こりえます。
自社の手順に当てはまるものがないか、次の3つで見てください。
- 黒塗りの後に、文字を選択したり検索したりして残りが無いかを確かめていない
- 作成者や履歴などの見えない情報を消していない
- 外注先とのやり取りに、メールの添付をそのまま使っている
1つでも当てはまれば、外注先を比べるより先に、点検の段階を手順に加えるほうが漏れは減ります。外注すると社内で行う場合と何が変わるかは、PDF編集を外注すると何が違うかで整理しています。
後半では、黒塗りが読まれる仕組み、点検の費用対効果、契約と受け渡しの確認点、点検の手順を確かめられます。渡す前と納品後の点検をどこに置くかを先に決めたい場合は、次の窓口をご利用ください。
渡す前と納品後の点検の置き方を相談する
委託先に預ける文書の種類と月の件数、文書の持ち出しと委託についての社内規程をご用意いただければ、点検の段階をどこに置くかからご相談いただけます。
外注を任せる前に確かめる4つの基準
PDF編集の外注をセキュリティの面で比べるときは、次の4つの基準で委託先と自社の手順を見ます。金額や納期の比べ方とは別の表にしておくと、条件が混ざりません。
| 基準 | 目安 |
|---|---|
| 黒塗りの方法 | 見た目の塗りでなく、文字の情報を消す方法か |
| 見えない情報の削除 | 作成者・履歴・注釈などを消す手順があるか |
| 受け渡しの経路 | 権限と期限を付けて渡し、渡した記録が残るか |
| 道具の更新 | 外注先と社内の道具が更新済みの版か |
黒塗りの方法と見えない情報の削除の2つは、社内で黒塗りしてから預ける場合にも、自社の手順として同じ基準で見ます。受け渡しの経路と道具の更新は、委託先の答えを契約や依頼書に書き残しておくと、納品後の点検で照らし合わせられます。
開示する文書の黒塗りを外注する日の判断
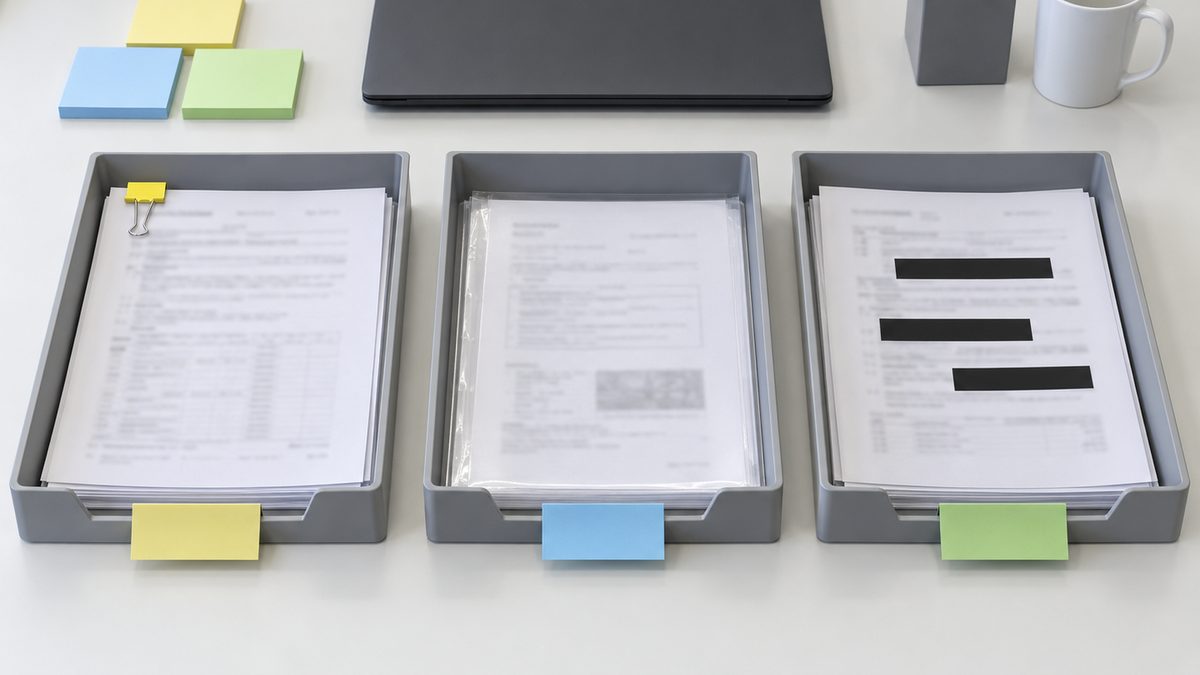
開示に応じる文書の黒塗りを外注する場面を例に、一人の担当者がどの順で判断するかを示します。要になるのは、納品後に文字の検索で残りが無いかを点検してから出す、と最初に決めておくことです。
| 判断の順 | 確かめること | 決めること |
|---|---|---|
| 1. 文書を仕分ける | 個人情報や秘密を含むか | 含む文書は、黒塗りの対象の語を一覧にする |
| 2. 進め方を選ぶ | 社内で黒塗りまでできる量か | できなければ、加工を外注して納品を社内で点検する |
| 3. 渡し方を決める | 受け渡しの経路・期限・記録 | 権限と期限を付けた共有の場所で渡す |
| 4. 納品を点検する | 文字の検索・見えない情報・道具の版 | 残りが無いことを点検表に記してから出す |
| 5. 消去の報告を受ける | 委託先の手元のファイルの扱い | 報告を点検表と一緒に保管する |
この順で進めると、外注しても、文書を出すかどうかを決めるのは自社の点検の結果になります。
リスク:黒塗りが読み取られる仕組み
塗りの図形の下に文字の情報が残ると、選択や複写で読めてしまいます。PDFでは、画面に見える塗りと文書の中の文字の情報が別々に扱われることがあり、図形で覆っただけでは文字が消えているとは限りません。
| 黒塗りのしかた | 文字の情報 | 見えない情報 |
|---|---|---|
| 図形や注釈で黒く覆う | 下に残ることがある | そのまま残る |
| 墨消しの機能でマーク・適用・保存まで行う | 削除される | 削除の手順を続けて行う |
ある提供元の手順書は、項目を削除対象としてマークしてから墨消しを適用し、続けて非表示情報を削除すると、新しいファイルに保存されるという順を示しています。*2同じ手順書は、ファイルに表示されない情報として、コメント、メタデータ、非表示レイヤーを挙げています。*2
- 作成者や作成日などの文書の情報(メタデータ)
- コメントや注釈
- 画面に出ていない層(非表示のレイヤー)
- 編集の履歴や、黒塗り前の版が残ったファイル
加工に使う道具そのものにも気を配ります。JPCERT/CCは2026年3月、PDFの作成・閲覧ソフトの脆弱性(弱点)について、悪用したコンテンツを開くと任意のコードが実行されるなどの可能性があるとして、最新の版への更新を求めました。*3
IPAの「情報セキュリティ10大脅威 2026」組織編では、「サプライチェーンや委託先を狙った攻撃」が2位、「システムの脆弱性を悪用した攻撃」が4位に挙がっています。*4委託先が使う道具の版を点検の対象に含めるのは、このためです。
費用対効果:点検の手間と漏えいの影響
1件ごとの点検の手間と、漏えいの後の報告・謝罪・再発防止の手間を並べて比べます。前者は自社で分数を測れますが、後者は起きてから一度にかかります。
| 比べる点 | 点検の手間 | 漏えいの後の対応 |
|---|---|---|
| すること | 文字の検索、見えない情報の確認、道具の版の確認 | 公開の停止、関係者への説明と謝罪、運用の見直し |
| いつ | 渡す前と納品後の毎回 | 判明した後、短い期間にまとめて |
| 関わる人 | 外注の担当と点検する人 | 公表と対応に関わる多くの人 |
| 見積もり方 | 1件の分数を測り、月の件数を掛ける | 必要になる対応を一覧に書き出す |
名古屋市の例では、閲覧の停止の依頼、該当する法人への文書での説明と謝罪、掲載の運用の変更まで行っています。*1上長に示すときは、点検にかかる月の時間と、起きた後に要る対応の一覧を同じ表に並べると判断しやすくなります。
外注そのものの費用の内訳と、社内の道具の年額との比べ方は、PDF編集を外注する費用は何で決まるかで扱っています。
判断の材料:3つの進め方の比較
社内で点検までできるかで、外注する範囲が決まります。3つの進め方を、合う条件と委託先に預ける情報の量で比べます。
| 進め方 | 合う条件 | 委託先に預ける情報 | 社内の手間 |
|---|---|---|---|
| 加工を外注し、納品を社内で点検 | 件数が多く、納品後の点検は社内でできる | 黒塗り前の文書 | 納品後の点検 |
| 社内で黒塗りしてから外注 | 黒塗りの対象が決まり、社内で処理できる | 黒塗り済みの文書 | 黒塗りと渡す前の点検 |
| 外注せず社内で済ませる | 社外へ持ち出せない秘密を含み、社内で点検までできる量 | なし | 加工と点検のすべて |
個人情報保護委員会のガイドラインは、委託する業務内容に対して必要のない個人データを提供しないようにすることは当然のこととしています。*5黒塗りの対象が決まっていれば、社内で黒塗りを済ませてから預ける進め方が、委託先に預ける情報を最も少なくできます。
視点を変えると、黒塗りしたPDFを作る回数そのものを減らす方法もあります。
- 元のWordや表計算のファイルで、個人情報の欄を除いた公開用の版を作ってからPDFに変える
- 黒塗りの対象の語の洗い出しや納品物の文字の検索をAIに下ごしらえさせ、担当者は結果を確かめる役に回る
- 黒塗りした文書を出す業務の流れ自体を見直す
こうした方法を部署で同じやり方として続けるには、手順と点検の仕方を共有して見直す仕組みが要ります。社内で回せる形をつくりたい場合は、業務の流れの組み替えから相談するのも一つの方法です。
契約・受け渡し・社内規程で確かめる点
秘密の扱い、再委託の有無、受け渡しの経路と作業後の消去の方法を契約で確かめます。個人データの編集を委託する場合について、同じガイドラインは委託先に対する必要かつ適切な措置として、適切な委託先の選定、委託契約の締結、委託先における個人データ取扱状況の把握の3つを挙げています。*5
この3つを、渡す前・受け渡し・作業中・返却後の時点に分けて、契約で決めることと手順で確かめることに落とします。
| 時点 | 契約で決めること | 手順で確かめること |
|---|---|---|
| 渡す前 | 秘密の扱いと、作業の目的の外で使わないこと | 黒塗りの範囲を決め、預ける情報を絞る |
| 受け渡し | 経路(権限と期限を付けた共有の場所など)と受け取る人 | 渡した記録と、ファイルの暗号化やパスワードでの保護 |
| 作業中 | 再委託の有無と、行う場合の事前の報告や承認 | 作業の状況を知らせてもらう時期と方法 |
| 返却後 | 委託先での削除の方法と、削除の報告や証明書 | 受け取った報告を点検表と一緒に保管する |
受け渡しについて、同じガイドラインは個人データを持ち運ぶ場合の手法の例として、暗号化やパスワードによる保護等を行ったうえで電子媒体に保存することを挙げています。*5メールの添付か共有の場所かを依頼のたびに決めるのではなく、契約の段階で1つに決めておくと、担当者が替わっても経路がぶれません。
再委託については、委託先が再委託する相手方、再委託する業務内容、再委託先の個人データの取扱方法等について、委託先から事前報告を受け又は承認を行うことなどが望ましいとされています。*5監督が足りない例としては、再委託の条件を指示せず、委託先が処理を再委託した結果、再委託先が個人データを漏えいした場合が挙がっています。
返却後については、削除や廃棄の作業を委託する場合に、委託先が削除又は廃棄したことを証明書等により確認することも重要とされています。*5納品を受けた時点で、委託先の手元にある元のファイルと作業途中のファイルをいつ消すか、消したことをどう知らせるかまで決めておくと、返却後の扱いがあいまいになりません。
社内規程では、文書の持ち出しと委託について、どの区分の文書を委託先に預けてよいか、預けるときに承認する人を誰にするかを決めておきます。
渡す前と納品後の点検の手順
文字の検索、見えない情報の確認、道具の版の確認を順に行います。渡す前は自社のファイルで、納品後は受け取ったファイルで、同じ項目を照らし合わせます。
| 時点と項目 | 見るところ |
|---|---|
| 渡す前 1 黒塗りの方法 | 墨消しの機能で適用し、新しいファイルに保存したか |
| 渡す前 2 文字の検索 | 黒塗りした語で検索して拾えないか。塗った部分を選択・複写して文字が出ないか |
| 渡す前 3 見えない情報 | 作成者などの文書の情報、コメント、注釈、非表示のレイヤーを消したか |
| 渡す前 4 受け渡し | 決めた経路と期限で渡し、渡した記録を残したか |
| 渡す前 5 道具の版 | 社内の道具が更新済みの版か |
| 納品後 6 文字の検索 | 納品物で黒塗りの対象の語を検索して拾えないか |
| 納品後 7 見えない情報 | 納品物の文書の情報やコメントに、余計な情報が入っていないか |
| 納品後 8 道具の版 | 委託先の道具が更新済みの版だという報告を受けたか |
| 納品後 9 消去の報告 | 委託先の手元のファイルを削除したという報告を受けたか |
点検表は外注の担当と点検する人で同じものを使い、項目ごとに日付と名前を記します。通らなかった項目は、そのまま委託先に戻す理由として伝えられます。
道具の版は、JPCERT/CCやIPAが出す脆弱性の注意喚起を目安に、更新が出たら社内と委託先の両方でそろえます。点検表の8番を毎回埋めることで、委託先の版の遅れにも気づけます。
まとめ:渡す前と納品後に同じ点検表を使う
PDF編集を外注するときは、黒塗りが文字の情報まで消えているか、見えない情報が残っていないか、受け渡しの経路が決まっているかを、渡す前と納品後の2回確かめます。契約では秘密の扱い、再委託の有無、作業後の消去の方法と報告を決めておきます。今日からできるのは、点検表を外注の担当と点検する人で共有し、次の依頼から使い始めることです。
よくある質問
PDFの黒塗りはなぜ読み取られてしまうのですか
見た目の塗りの下に文字の情報が残っていると、選択や複写で読めるためです。図形で黒く覆っただけでは文字は消えません。墨消しの機能で適用と保存まで行い、保存した後のファイルで文字を拾えないかを確かめます。
見えない情報まで消すにはどうすればよいですか
墨消しの機能と、作成者や履歴などを消す機能を合わせて使い、消えたかを確かめます。コメントや注釈、非表示のレイヤーも対象です。消した後のファイルの文書の情報を開き、余計な情報が残っていないかを見ます。
PDFを扱う道具はどの版にしておけばよいですか
JPCERT/CCなどの注意喚起で示される更新済みの版にそろえます。社内の道具だけでなく、委託先が使う道具の版も報告を受ける項目に入れておきます。
外注先との契約で何を確かめますか
秘密の扱い、再委託の有無、作業の後のファイルの消去の方法です。再委託をする場合の事前の報告や承認の方法と、消去したことをどう知らせてもらうかも決めておきます。
外注をやめて社内で済ませるのはどんな時ですか
社外へ持ち出せない秘密を含み、社内で点検までできる量の時です。量が多い場合は、社内で黒塗りを済ませてから加工を外注し、預ける情報を絞る進め方もあります。
文書の業務と情報の扱いの相談
委託先に預ける文書の種類と月の件数、文書の持ち出しと委託についての社内規程をお手元にご用意いただければ、話を具体的に進められます。
Remoguとリラシクなら、リモートワークで働く社員の候補者も、業務委託で開発に加わる専門人材も探せます。
Remoguは、リモート前提で全国から即戦力のITプロ人材を調達するサービスです。リラシクは、扱う求人がすべてリモートワークのITエンジニア専門転職エージェントです。どちらもLASSICが運営しています。
出典
- *1 参考:名古屋市「特定非営利活動促進法の閲覧事務における個人情報の漏えいについて」(報道発表 2026年5月7日)(https://www.city.nagoya.jp/houdou/3003942/3003944/3004585.html)。出典:概要・経緯・対応・原因・再発防止策を参照(確認日2026年11月3日)(2026年11月確認)
- *2 参考:アドビ株式会社「機密情報を削除」(チュートリアル)(https://experienceleague.adobe.com/ja/docs/document-cloud-learn/acrobat-learning/advanced-tasks/redact)。出典:マーク・適用・非表示情報の削除・新しいファイルへの保存の手順と、表示されない情報の例を参照(確認日2026年11月3日)(2026年11月確認)
- *3 参考:JPCERT/CC「Adobe AcrobatおよびReaderの脆弱性(APSB26-26)に関する注意喚起」(JPCERT-AT-2026-0006)(https://www.jpcert.or.jp/at/2026/at260006.html)。出典:I. 概要とIII. 対策を参照(確認日2026年11月3日)(2026年11月確認)
- *4 参考:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(https://www.ipa.go.jp/security/10threats/10threats2026.html)。出典:「組織」向け脅威の順位を参照(確認日2026年11月3日)(2026年11月確認)
- *5 参考:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/)。出典:3-4-4(委託先の監督)と10-5の(3)(4)(電子媒体等の持ち運びと削除・廃棄)を参照(確認日2026年11月3日)(2026年11月確認)


